
В OpenSSH Claude нашёл около 4 500 лишних строк до входа
Anthropic прогнала Claude по 25 открытым проектам и нашла 493 проблемы. Искали не отдельные уязвимости, а лишнюю поверхность атаки, код, до которого можно дотянуться, хотя установке он не нужен.
В 94 случаях сочетание двух настроек принималось без ошибки и молча отключало защиту. Конфликт настроек, из-за которого сервер пускал клиентов без сертификата, прожил в коде 21 год.
В OpenSSH 10.4 клиенту до аутентификации были доступны около 4 500 строк экспериментального кода подписи ML-DSA-44, даже если админ отключил алгоритм, потому что sshd разбирал ключ раньше, чем проверял, разрешён ли он. Исправление вышло в 10.6.
Методику Anthropic собрала в навык для Claude и встраивает его в OSS Scanner. «Если лишняя достижимость выживает там, она выживет где угодно», пишут авторы об OpenSSH.
Дальше
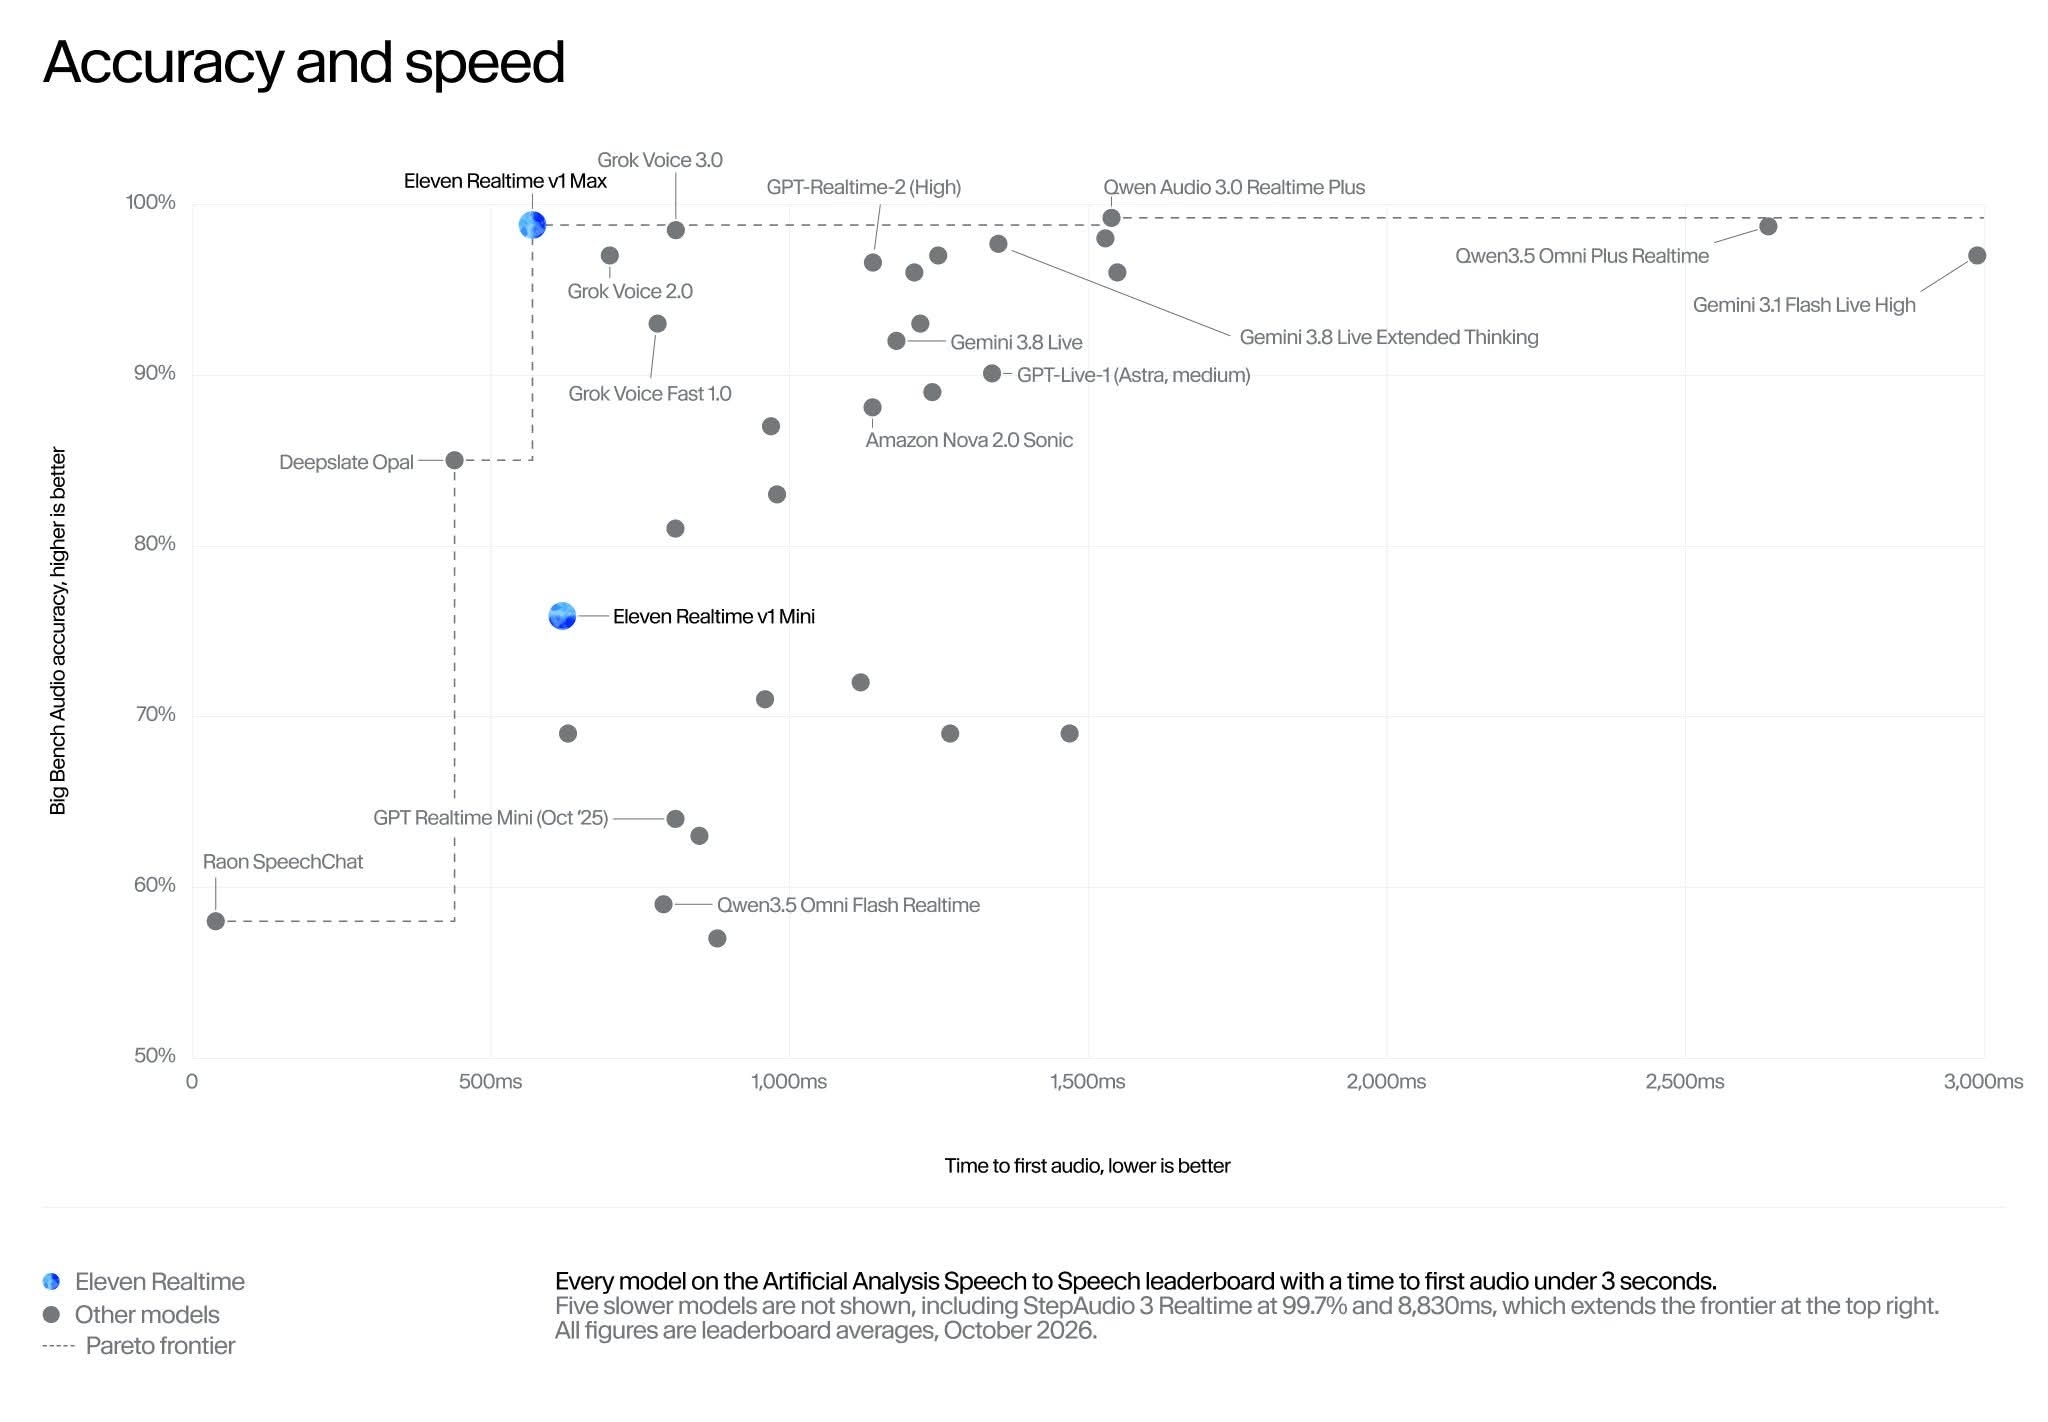
ElevenLabs выпустила голосовые модели под API OpenAI
Голосовой агент написан под Realtime API от OpenAI, а пересадить его на Eleven Realtime от ElevenLabs можно сменой эндпоинта и имени модели. События и обработчики при этом приходят в том же виде, что и от OpenAI. Вы бы попробовали ElevenLabs при такой замене или остались бы на OpenAI?
Читайте также
- Из 29 000 находок Claude залатали только 516
- Сканер Anthropic шлёт отчёты о багах без проверки людьми
- Claude свёл тайну кривых NIST к меткам времени
- Anthropic запустила модель на 15 дешёвых ТВ-приставках
- Anthropic отрезала интернет всем внутренним тестам Claude
- Жульничество в тестах научило модель Anthropic саботажу
Комментарии
Пока никто не написал. Будьте первым.
Присоединяйтесь к разговору
Войдите, чтобы оставить комментарий. Он появится после модерации.